員工用 AI 做出來的工具,什麼時候該交給專業開發?
行銷同事用 Lovable 花一個下午做出活動報名頁,業務主管用 Replit 拼出一套客戶追蹤表單,營運團隊請 AI 寫了一個庫存小工具——這些場景在 2026 年已經非常普遍。Vibe Coding 工具讓不會寫程式的人也能用對話做出能用的應用程式,是真正的生產力革命。但「能用」和「能長期、安全地用」是兩回事。當這些小工具開始處理客戶資料、串接公司系統、被越來越多人依賴,企業主就該問一個問題:它什麼時候該從「自己做的原型」,升級成「專業開發的正式系統」?
Vibe Coding 工具爆發:人人都能做 App
Vibe Coding 平台的成長速度驚人。以瑞典的 Lovable 為例,2026 年 8 月完成 4 億美元 C 輪募資、估值 133 億美元,平台上已託管 6,000 萬個專案、每月約 9 億次造訪。Replit、Bolt 等平台也持續加碼企業功能,Replit 在 2026 年 9 月就將企業版稽核日誌擴充了 65 種以上的事件,涵蓋專案、部署、權限、機密金鑰與 AI Agent 的操作紀錄。
這代表兩件事:第一,用 AI 做工具已經是主流工作方式,不是少數工程師的實驗;第二,連平台本身都意識到,企業使用時需要更多的管理與稽核機制。
看不見的代價:安全、資料與責任
快速做出來的工具,常見的問題不在畫面,而在看不見的地方。雲端安全聯盟(CSA)在 2026 年 4 月的研究筆記整理了幾組值得注意的數據:
- Veracode 的測試發現,45% 的 AI 生成程式碼樣本帶有 OWASP 十大類型的安全漏洞。
- Escape.tech 在 Vibe Coding 平台打造的正式上線應用中,找到超過 2,000 個嚴重漏洞,包含 400 多個外洩的機密金鑰與 175 處個人資料暴露。
- 約兩成 AI 生成的程式碼會引用根本不存在的套件,讓攻擊者有機會搶先註冊同名的惡意套件。
平台本身也曾出過狀況:2025 年 3 月,資安研究人員發現部分 Lovable 打造的網站資料庫存取控制設定不當。Retool 在一篇文章中引述對 307 位技術主管的調查,指出有 22% 的組織在過去一年曾因 AI 生成的內部工具發生正式環境事故,另有 51% 無法確定是否發生過;而只有 5% 的主管表示能完整掌握公司裡所有正在運作的內部工具。
問題往往不是工具做得不好,而是沒有人知道它存在、沒有人為它負責。
何時該把 Vibe Coding 工具交給專業開發:五個訊號
不是每個 AI 做的小工具都需要重寫。一次性的活動頁、個人用的計算器、團隊內部的原型,用 Vibe Coding 完全合理。但出現以下任何一個訊號時,就該認真考慮交給專業團隊:
- 開始處理個人資料或金流:客戶名單、訂單、付款資訊一旦進來,資安與法規責任就跟著進來。
- 串接公司核心系統:ERP、CRM、會計系統的帳號密碼與 API 金鑰,不該散落在沒人審查過的程式碼裡。
- 超過一個團隊在依賴:工具壞掉時,影響的不再是做它的那個人,而是整個部門的工作。
- 做的人要離職或換部門:沒有文件、沒有交接的工具,是最典型的技術債。
- 需要持續改版與擴充:一再請 AI 修修補補,程式碼只會越來越難以維護。
這和我們在〈客製化軟體還是 SaaS?2026 年企業主該怎麼判斷〉談的邏輯一致:關鍵不是工具怎麼做出來,而是它對業務有多重要、要用多久。
從原型到正式系統:一條務實的升級路徑
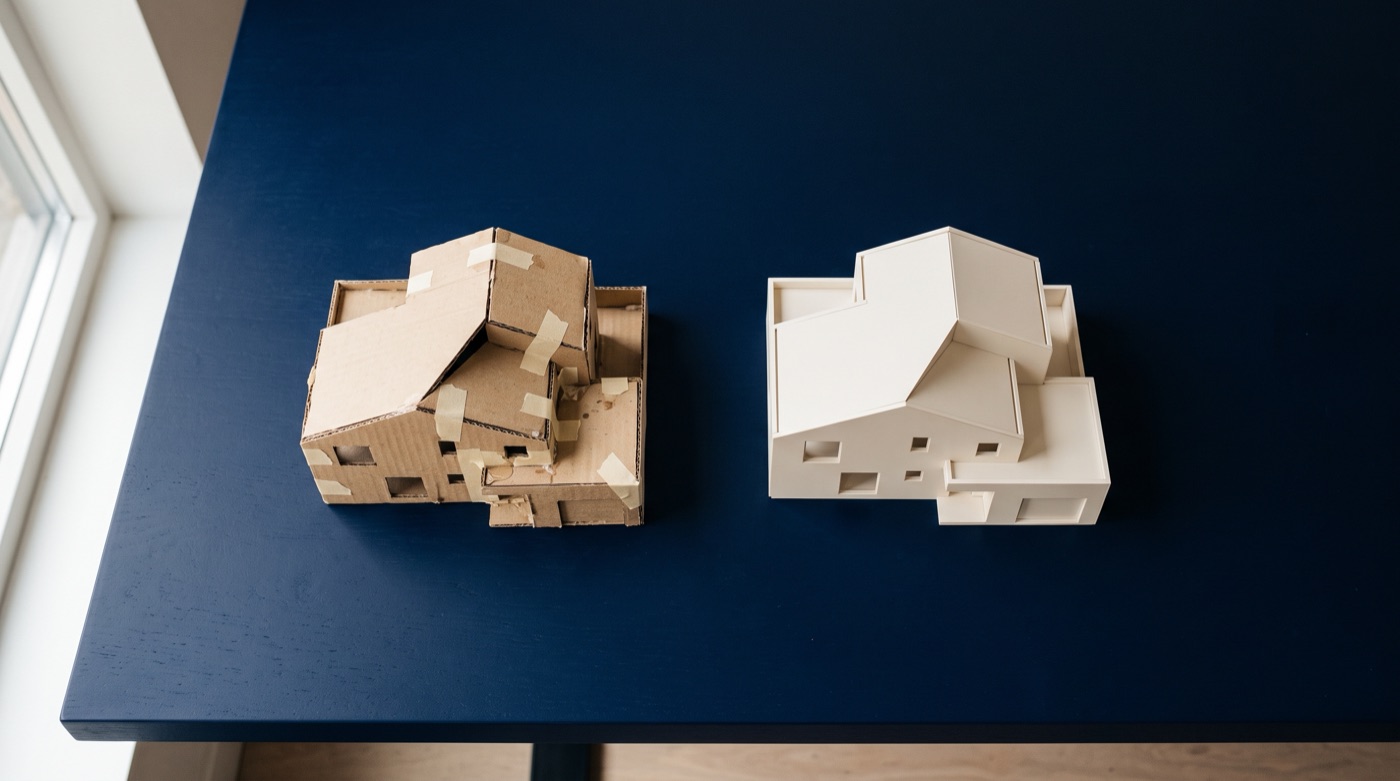
好消息是,Vibe Coding 做出的原型並不是浪費,反而是最好的需求文件。一個務實的升級路徑可以這樣走:
- 盤點:先列出公司裡有哪些 AI 做的工具、誰在用、碰到哪些資料。
- 分級:依資料敏感度與影響範圍分成「維持現狀」「加強管理」「正式重建」三級。
- 保留原型當規格:原型已經驗證了流程與畫面,專業團隊可以直接以它為藍本,縮短溝通時間。
- 補上看不見的部分:權限控管、資料備份、錯誤監控、稽核紀錄與資安檢查,這些才是正式系統的價值所在。
- 建立規範:明訂哪些情境可以自由用 AI 做工具、哪些必須經過審查,讓創新與治理並存。
結語:讓 AI 加速想法,讓專業守住底線
Vibe Coding 最大的價值,是讓想法到原型的距離縮短到一個下午。這是每個企業都該擁抱的能力。但當一個原型開始承載客戶、資料與營收,它需要的就不只是「能跑」,而是被設計、被測試、被負責。AI 負責讓想法快速成形,人負責讓系統值得信任。
如果你的團隊已經用 AI 做出一些好用的工具,想評估哪些該升級、怎麼升級,歡迎參考 TitApeX 的服務項目,或直接與我們聊聊。
留言